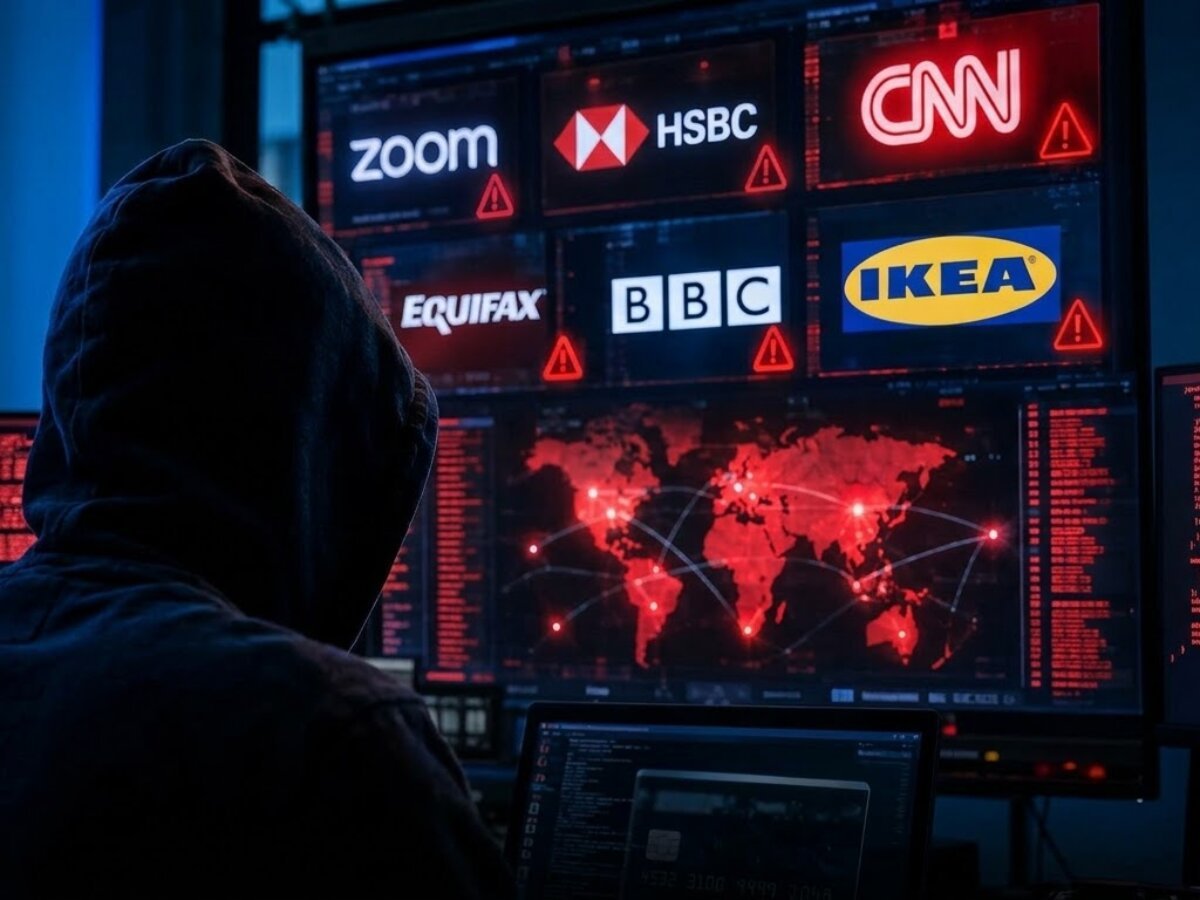
Discoverynews.id ~ Gelombang ancaman siber global kembali mengguncang dunia digital setelah kode JavaScript berbahaya ditemukan menyusup ke situs web milik 178 perusahaan besar dunia, termasuk Zoom, HSBC, IKEA, dan BBC.
Insiden peretasan massal berskala luas ini terdeteksi terjadi pada Senin malam, 16 November 2026, di ranah platform digital global yang melintasi berbagai sektor strategis. Serangan ini langsung memicu kewaspadaan tinggi karena menyasar ekosistem situs web yang diakses oleh jutaan pengguna internet setiap harinya.
Kronologi penyusupan ini bermula ketika para peretas berhasil menemukan dan mengeksploitasi celah kerentanan pada Optimizely, sebuah platform optimasi situs web yang digunakan secara kolektif oleh ratusan perusahaan tersebut.
Melalui celah sistemik pada layanan pihak ketiga ini, pelaku kejahatan siber menyuntikkan skrip berbahaya yang secara otomatis termuat saat pengunjung membuka laman web perusahaan terkait.
Akibatnya, gangguan keamanan ini merembet secara serentak ke berbagai industri vital, mulai dari perbankan, ritel belanja, media berita, hiburan, hingga telekomunikasi.
Peneliti keamanan siber terkemuka, Scott Helme, mengungkapkan bahwa motif utama di balik serangan ini adalah pencurian data pribadi pengunjung serta upaya pengalihan transaksi mata uang kripto.
Menurut penelusurannya, kode jahat tersebut dirancang untuk membajak proses pembayaran kripto dan membelokkannya langsung ke dompet digital yang dikendalikan oleh para pelaku.
Helme juga memperingatkan bahwa tingkat akses yang sempat dikantongi peretas sebenarnya sangat luas dan berpotensi menimbulkan kerusakan jauh lebih parah, meski hal itu baru sebatas gambaran risiko maksimal dan bukan bukti bahwa seluruh skenario serangan telah dieksekusi.
Hingga saat ini, total pasti jumlah pengguna yang menjadi korban pencurian informasi maupun kerugian finansial akibat insiden tersebut masih belum dapat dipastikan.
Pihak Optimizely sendiri telah mengonfirmasi bahwa mereka bergerak cepat menutup celah kerentanan yang dieksploitasi dan membersihkan seluruh kode berbahaya dari sistem mereka.
Langkah mitigasi darurat tersebut diklaim telah menghentikan penyebaran skrip jahat lebih lanjut ke situs-situs mitra yang terdampak.
Bagi masyarakat maupun pengguna internet yang sempat mengakses situs-situs dari perusahaan terdampak pada Senin malam lalu, otoritas keamanan menegaskan bahwa kunjungan tersebut tidak serta-merta berarti data pribadi mereka telah dicuri.
Meski demikian, kewaspadaan tetap menjadi langkah paling krusial mengingat sifat serangan yang menyasar data sensitif dan transaksi keuangan.
Pengunjung disarankan untuk tidak panik, namun segera melakukan langkah pengecekan mandiri terhadap keamanan akun digital mereka.
Sebagai tindakan pencegahan, para pengguna diimbau untuk segera memeriksa mutasi rekening bank guna mendeteksi adanya aktivitas atau penarikan dana yang mencurigakan.
Selain itu, pengguna aset digital juga diminta meninjau ulang seluruh riwayat transfer mata uang kripto yang dilakukan dalam beberapa waktu terakhir.
Apabila ditemukan adanya transaksi atau pembayaran tidak sah, masyarakat diminta untuk segera melaporkannya kepada pihak penyedia layanan keuangan terkait agar dapat segera diblokir.
Sumber: Help Net Security

Author: KALIMANTAN BARAT